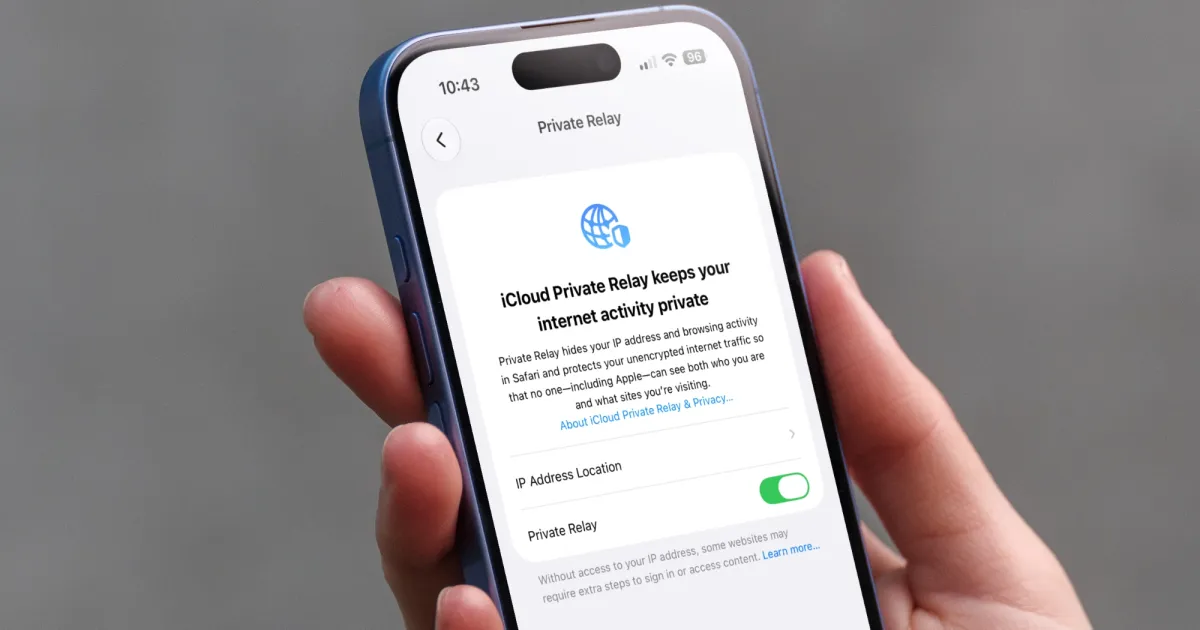
Apple annuncia che comincerà a controllare i link iCloud pubblici, e la notizia non è che adesso può guardarci dentro: la chiave l’ha sempre avuta. In un documento di supporto pubblicato il 3 novembre l’azienda scrive che dalla versione 27.3 di iOS, iPadOS, macOS e visionOS i contenuti condivisi con l’opzione Anyone with the Link verranno controllati da Apple alla ricerca di materiale dannoso. Lo stesso documento precisa che quell’opzione rende il contenuto accessibile a chiunque abbia l’indirizzo, Apple compresa. Era già così. Cambia che da dicembre qualcuno guarda.
Il perimetro è stretto e vale la pena leggerlo bene. Il controllo riguarda solo i link pubblici, non quelli condivisi con l’opzione People you choose, non gli album condivisi e non i file semplicemente caricati su iCloud: si applica a quello che l’utente ha deciso di rendere pubblico. La versione stabile è attesa a dicembre 2026, quella per sviluppatori è già in giro.
I poteri che Apple si riserva sono scritti come poteri, non come procedure. Se il contenuto viene segnalato, l’azienda dichiara di riservarsi il diritto di spostarlo, rifiutarlo, modificarlo, rimuoverlo o cancellarlo in qualsiasi momento, e di intervenire sull’account: bloccarlo, disattivarlo, impedire la creazione di un nuovo Apple Account con la stessa email o lo stesso numero di telefono e, se necessario, coinvolgere le forze dell’ordine.
La porta che non era mai stata chiusa
Sulla cifratura il documento è esplicito, e questa è la riga che conta davvero. Condividere un elemento con Anyone with the Link lo fa uscire dalla cifratura end-to-end, cioè dal sistema in cui le chiavi stanno solo sui dispositivi di chi condivide e di chi riceve, e nessun altro può leggere il contenuto. Succede anche con la Protezione Avanzata dei Dati attiva. Chi credeva che quell’impostazione coprisse tutto si sbagliava, e si sbagliava da prima di questo annuncio.
Quello che Apple non dice è più interessante di quello che dice. Non definisce cosa sia un contenuto dannoso, non spiega quali classificatori o modelli facciano il controllo, non chiarisce se i link creati prima dell’aggiornamento verranno controllati anche loro, e nella pagina non c’è una procedura di ricorso per chi viene segnalato per sbaglio. Il riferimento alle forze dell’ordine fa pensare a malware e a materiale pedopornografico, ma è una deduzione di chi legge, non una frase del documento.
La lettura ordinaria regge da sola e non ha bisogno di complotti. Un’azienda che tiene file non cifrati sui propri server ha una responsabilità legale su quei file, e prima o poi qualcuno le chiede di esercitarla: Apple è sotto pressione da anni su come gestisce il materiale pedopornografico caricato su iCloud. Quella responsabilità esisteva anche ieri. L’unica cosa che l’annuncio aggiunge è che adesso l’esercizio è dichiarato, con una lista di sanzioni e senza una definizione di cosa le fa scattare.
Di promesse sulla privacy nel cloud che vanno lette fino in fondo avevamo già scritto quando Google ha giurato che Gmail non finisce negli annunci, a meno che non si usi la sua IA.
Per anni Apple ha venduto una serratura. Quello che aveva installato era un campanello, e ha appena annunciato che da dicembre risponde.
Immagini: Apple, Digital Trends.