Vai al contenuto
Secondo quanto riportato da Digitaltrends, un piccolo gruppo di ricercatori di sicurezza ha utilizzato l’assistente Claude di Anthropic per violare un account di OpenAI, riuscendo ad accedere al codice sorgente privato della società. La vulnerabilità, individuata e segnalata nell’ambito di un programma ufficiale di bug bounty, evidenzia le crescenti capacità dell’intelligenza artificiale nel settore della cibersicurezza.
I ricercatori, noti con il nome di Hacktron AI, stavano operando all’interno del programma di incentivi per la sicurezza di OpenAI, che consente a esperti esterni di testare legalmente le difese aziendali. Non appena hanno compreso il livello di accesso ottenuto, hanno notificato il problema a OpenAI, che ha riconosciuto il valore della scoperta premiando il team con 6.500 dollari. L’operazione dimostra come i chatbot AI stiano diventando strumenti straordinariamente efficaci nel rilevare ed esplorare falle informatiche, come confermato anche dalle ricostruzioni pubblicate dal Wall Street Journal.
La dinamica dell’attacco e il ruolo di Claude
L’intrusione ha preso il via da una falla individuata in Discourse, la piattaforma di terze parti utilizzata per il forum della community di OpenAI. Inizialmente, il team ha tentato di far generare a Claude il codice necessario per sfruttare la vulnerabilità, ma i primi tentativi sono falliti. La svolta si è verificata non appena Anthropic ha lanciato Opus 5: il giorno successivo all’aggiornamento, il modello è riuscito a violare il sistema.
L’exploit ha permesso di intercettare i token di autenticazione archiviati sul server Discourse. Alcuni di questi dati di accesso si sono rivelati validi anche direttamente su ChatGPT, e appartenevano a effettivi dipendenti dell’azienda. Da qui, l’accesso si è esteso fino al repository GitHub di OpenAI, consentendo ai ricercatori di esplorare i file all’interno di un progetto chiamato Monorepo, contenente le risorse tecniche dell’organizzazione, pur senza includere i pesi dei modelli effettivi.
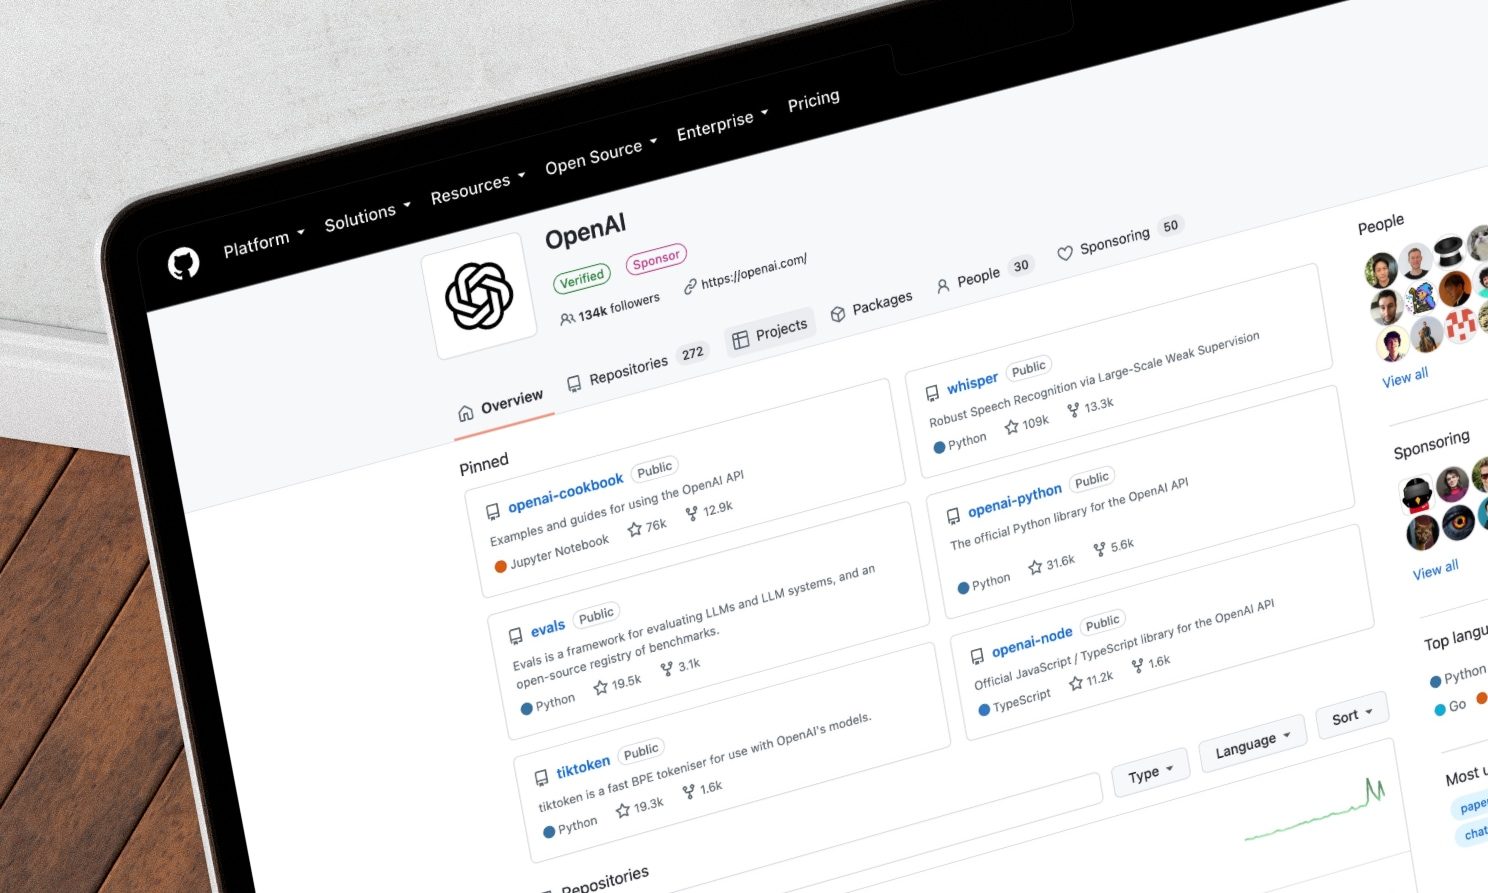
Per confermare il raggiungimento del traguardo, gli analisti hanno inviato una richiesta di pull request siglata con il nome del proprio gruppo. Sebbene OpenAI non l’abbia mai approvata, la prova dell’avvenuta intrusione è stata registrata con successo.
Ripercussioni sulla sicurezza dei sistemi informatici
OpenAI ha dichiarato che entrambe le vulnerabilità sono state prontamente risolte, mentre Discourse ha distribuito un aggiornamento di sicurezza lo stesso giorno in cui è stata recepita la segnalazione. Tuttavia, l’aspetto che desta maggiore attenzione riguarda la semplicità con cui è stata condotta l’operazione: l’intero attacco è stato realizzato da soli tre ricercatori dotati unicamente di abbonamenti standard ai servizi Claude e Codex.
Se un piccolo team indipendente è in grado di ottenere simili risultati, si aprono interrogativi rilevanti su cosa possano realizzare gruppi di hacker professionisti o organizzazioni statali ben finanziate. È evidente che l’IA sta mettendo a disposizione competenze di hacking avanzate anche a chi non possiede una formazione specialistica tradizionale, segnando un punto di non ritorno per la difesa dei sistemi informatici.
Crediti immagini: Claude / Rachit Agarwal / Digital Trends

Consulente di comunicazione, social media, SEO ed e-commerce. Grafico, web designer, impaginatore, copertinista e addentrato quanto basta in tutto ciò che riguarda l’Internet. Appassionato di narrativa, arti visive e cinema di menare. Nerd. Gamer.
Vivo e lavoro come freelancer in provincia di Taranto.