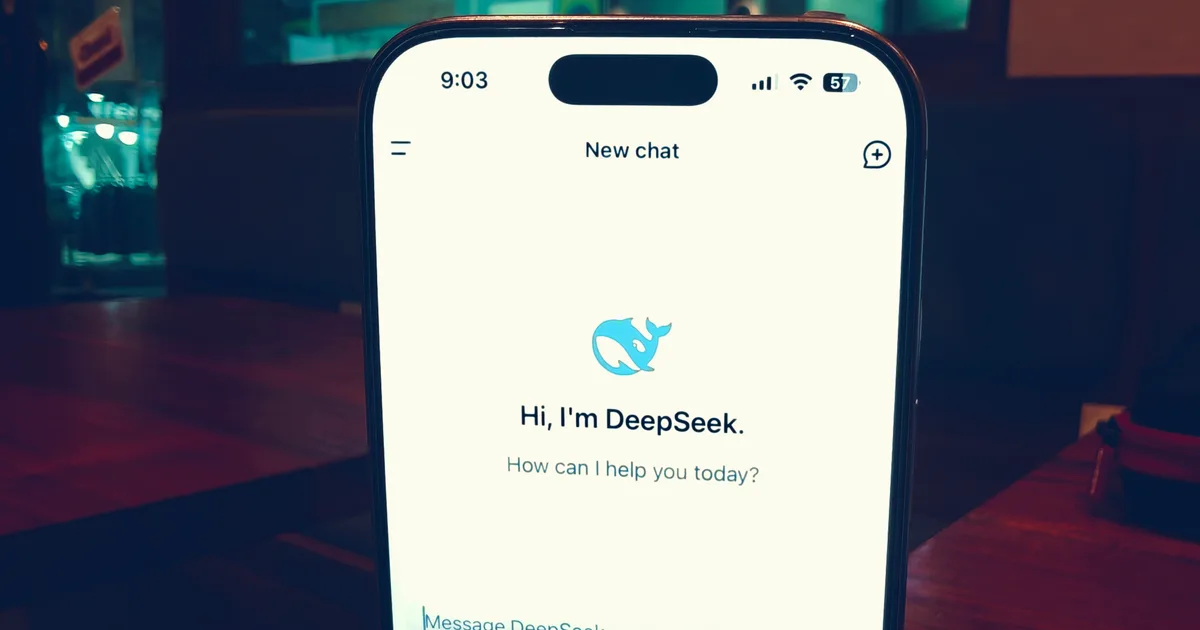
Il governo degli Stati Uniti ha ordinato alle agenzie federali civili di togliere DeepSeek dai propri sistemi e di smettere di comprarlo. L’ordine è diventato leggibile il 20 ottobre, con la pubblicazione sul Federal Register, il bollettino ufficiale degli atti amministrativi americani. Era stato firmato il 24 luglio.
Fra la firma e il cartello appeso allo sportello sono passati quasi tre mesi. In mezzo c’era una finestra che nessuno, fuori dalle agenzie, ha potuto vedere, e a firmare era stato Markwayne Mullin, alla guida del Dipartimento della Sicurezza Interna (DHS) dal 24 marzo di quest’anno.
Sessanta giorni contati da una data che non si sapeva
Un’agenzia che non può fare a meno di DeepSeek ha diritto a chiedere di essere esentata. Serve una richiesta scritta con una giustificazione stringente e una proposta di misure alternative, e a decidere è lo stesso funzionario che ha emesso l’ordine. Il termine per presentarla è di sessanta giorni dall’emissione, come ricostruisce la Cloud Security Alliance. Sessanta giorni dal 24 luglio portano a fine settembre: il termine era morto da quattro settimane quando l’ordine è uscito, e per le richieste tardive non è prevista nessuna via.
Lo strumento non è una direttiva di cybersicurezza. È un ordine di esclusione e rimozione previsto dal FASCSA, la legge del 2018 sulla sicurezza della catena di fornitura negli appalti federali, ricostruito nel dettaglio da The Hacker News. Permette di cacciare un fornitore dagli acquisti pubblici e di imporre la rimozione di quello che è già installato. Riguarda Hangzhou DeepSeek Artificial Intelligence e le società collegate.
La clausola che nessuno sa applicare
Il punto che fa male alle aziende non è il divieto sull’app. È la riga che estende l’esclusione ai prodotti e ai servizi di terzi costruiti usando tecnologia DeepSeek, con la possibilità per le agenzie di chiedere eccezioni, come riassume TechCrunch.
Cosa voglia dire costruiti usando non lo spiega nessuno, e la Cloud Security Alliance ha dedicato una nota a quel perimetro: dentro ci finiscono quasi certamente i pesi di DeepSeek installati su server propri, le versioni riaddestrate e quelle compresse, mentre restano incerti i dati sintetici generati con quei modelli e il codice scritto con il loro aiuto. La differenza fra un’agenzia in regola e una fuori regola sta in una definizione che l’ordine non dà.
Sul perimetro gira un equivoco: non è che il Pentagono sia stato graziato. Il FASCSA assegna gli ordini per la Difesa al Segretario della Difesa e quelli per i servizi di intelligence al Direttore dell’intelligence nazionale, quindi un atto del DHS non li tocca per competenza, e un ordine loro su DeepSeek non risulta. Non ne avrebbero granché bisogno: l’agenzia che gestisce le reti della Difesa blocca DeepSeek dal gennaio 2025, insieme a Congresso, NASA, Marina e Texas.
Il conto lo pagano i fornitori
Chi vende software al governo americano eredita una lista di adempimenti che non ha scelto, e la nota tecnica li elenca uno per uno. Consultare almeno ogni tre mesi il registro pubblico degli appalti per vedere se è comparso un ordine nuovo. Segnalare entro tre giorni lavorativi la presenza di un prodotto colpito. Fornire entro dieci giorni le informazioni su come intende rimediare. Trasferire la stessa clausola ai subappaltatori. Una via d’uscita autonoma non ce l’hanno: possono solo chiedere una deroga contrattuale quando l’ordine entra nel contratto per modifica unilaterale.
La motivazione ufficiale è quella che il DHS ripete su ogni fornitore cinese, e TechCrunch la riassume così: i dati degli utenti governativi finiscono su server in Cina, e la legge cinese consente alle autorità di entrare nei sistemi di un’azienda. L’ordine va rivisto entro un anno e poi almeno una volta l’anno, con notifica all’azienda e alle commissioni del Congresso.
Il sospetto vero non è la privacy, è la copia
Un mese e mezzo prima, l’8 settembre, l’agenzia per la sicurezza nazionale, la CISA e l’FBI avevano firmato un avviso congiunto che accusa sei aziende cinesi, DeepSeek compresa, di distillazione aggressiva e mirata sui modelli statunitensi dal 2024. La distillazione è una tecnica di addestramento normale: si interroga un modello grande e si usano le sue risposte per istruirne uno piccolo. L’accusa non riguarda la tecnica. Riguarda l’uso che se ne fa quando il modello interrogato è di qualcun altro e le domande passano per API, cloud di terzi e aggregatori che nascondono chi le fa, contro le condizioni d’uso. I modelli presi di mira sarebbero Claude, ChatGPT, Gemini e Grok.
Pechino ha risposto il 20 ottobre con la portavoce del ministero degli Esteri Mao Ning, in una conferenza stampa in cui DeepSeek non viene mai nominata. La Cina si oppone a chi allarga a dismisura il concetto di sicurezza nazionale e politicizza le questioni tecnologiche, e difenderà i diritti delle proprie imprese: formula di repertorio, che però cade in un momento curioso.
A fine settembre Washington e Pechino avevano annunciato un canale di comunicazione sugli incidenti legati all’intelligenza artificiale. A novembre i due presidenti si ritroveranno a Shenzhen, al vertice del forum economico dell’Asia-Pacifico ospitato quest’anno dalla Cina.
Il canale aperto a settembre serve a telefonarsi quando un modello combina un guaio. Per sapere che un ordine era stato firmato a luglio bisognava invece aspettare ottobre e leggersi il bollettino.
Immagini: Aerps / Unsplash, Nadeem Sarwar / Digital Trends